«Se não me derem uma oportunidade, como vou ganhar experiência?»
Há frases que ouvimos ao longo da vida e que, por algum motivo, nunca esquecemos.
Esta é uma delas.
Há algum tempo, ouvi uma história sobre uma jovem que procurava o seu primeiro emprego. Durante uma entrevista, o recrutador explicou-lhe que procuravam alguém com experiência.
A resposta dela foi tão simples quanto profunda e extraordinária:
«Se não me derem uma oportunidade, como vou ganhar experiência?»
Esta frase ficou comigo.
Talvez porque, no início da minha própria carreira profissional, também enfrentei dificuldades semelhantes. Também conheci aquela sensação de querer fazer, querer aprender, querer mostrar aquilo de que era capaz, mas de encontrar portas fechadas precisamente por ainda não ter tido oportunidade de provar o meu valor.
É uma contradição que continuamos a alimentar.
Queremos profissionais experientes, competentes, autónomos e preparados. Mas, demasiadas vezes, esperamos que alguém, algures, tenha assumido primeiro a responsabilidade de os formar.
E se ninguém o fizer?
Foi também por reconhecer esta realidade que tomei uma decisão que procuro manter na Cyberprotech®: sempre que existam condições para o fazer, dar uma oportunidade genuína a quem demonstra vontade de aprender, crescer e construir o seu futuro profissional.
Não por obrigação. Não para cumprir uma formalidade. Muito menos para encontrar mão de obra de baixo custo.
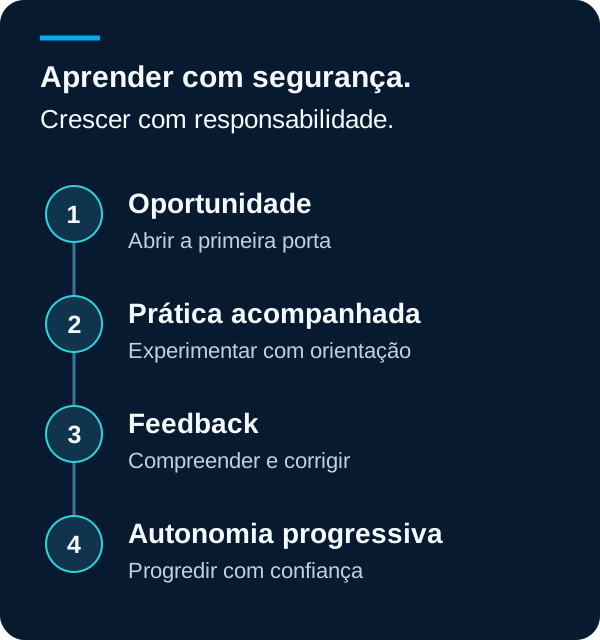
Mas porque acredito que alguém tem de abrir a primeira porta.
E porque, um dia, alguém também a abriu para nós.
1. A indústria não precisa apenas de mais profissionais. Precisa de profissionais qualificados.
Há anos que encontramos notícias, estudos e relatórios a alertar para a necessidade de reforçar os recursos humanos na cibersegurança.
Precisamos de mais especialistas. Mais analistas. Mais engenheiros. Mais profissionais capazes de proteger empresas, instituições, serviços públicos e infraestruturas críticas.
Concordo.
Mas há uma palavra que acrescento sempre a essa discussão:
“QUALIFICADOS”
Precisamos de profissionais qualificados.
E qualificação não se resume a um diploma, a uma certificação ou ao número de cursos concluídos.
Esses instrumentos são importantes e devem ser valorizados. Mas existe uma distância considerável entre conhecer um conceito e conseguir aplicá-lo quando estamos perante um problema real.
Saber o que é um incidente de segurança não é o mesmo que participar na sua análise.
Conhecer uma arquitetura de rede não é o mesmo que compreender as consequências de uma configuração incorreta.
Estudar um sistema de monitorização não é o mesmo que o construir, saber interpretar um alerta, distinguir um falso positivo de uma ameaça real e decidir o que fazer a seguir.
E conhecer uma norma ou um regulamento não significa, por si só, compreender o esforço necessário para transformar requisitos em procedimentos operacionais eficazes e implementá-los.
Essa experiência constrói-se.
Com tempo. Com prática. Com acompanhamento. Com responsabilidade.
E, inevitavelmente, com erros.
Se queremos profissionais preparados para enfrentar os desafios do futuro, temos de começar por lhes proporcionar oportunidades para aprender no presente.
2. Um ambiente seguro para falhar não é um ambiente onde tudo é permitido
Recentemente, li um artigo da Computerworld sobre a criação de uma cultura safe-to-fail nas equipas de tecnologias de informação. [1]
A expressão despertou-me especial interesse, mas levou-me a pensar numa realidade ainda mais específica: os estagiários.
Aqueles que estão a começar. Os que estão a mudar de carreira. Os que chegam com conhecimentos teóricos, curiosidade, ambição e, muitas vezes, algum receio de não estar à altura.
Como podemos exigir-lhes confiança se não criarmos um ambiente onde se sintam seguros para aprender?
Na Cyberprotech®, acredito que um estágio deve proporcionar precisamente isso: espaço para questionar, testar hipóteses, experimentar soluções, cometer erros e, sobretudo, compreender o que aconteceu.
Mas importa esclarecer algo fundamental.
Safe-to-fail não significa ausência de regras, de disciplina ou de responsabilidade.
Muito pelo contrário.
Numa área como a cibersegurança, não podemos permitir que uma experiência comprometa dados pessoais, sistemas de produção, serviços de clientes ou a continuidade de uma organização.
Por isso, a liberdade para aprender deve coexistir com limites claros.
Os laboratórios, os ambientes isolados, os sistemas de teste, as permissões controladas, a supervisão e a documentação existem precisamente para permitir a experimentação com riscos devidamente contidos.
Um estagiário deve poder configurar um servidor e perceber por que razão o serviço deixou de responder.
Deve poder implementar uma regra, identificar que a mesma não produz o resultado esperado e investigar as causas.
Deve poder testar uma solução, descobrir as suas limitações e propor uma alternativa.
E deve sentir-se suficientemente seguro para dizer:
«Não sei.»
Ou, talvez ainda mais importante:
«Enganei-me. Preciso de ajuda.»
É nesse momento que começa uma das aprendizagens mais valiosas de qualquer carreira.
Porque esconder um erro por receio das consequências pode ser muito mais perigoso do que o próprio erro.
E porque a maturidade profissional não consiste em nunca falhar, mas em reconhecer, comunicar, corrigir e aprender.
3. Cada estagiário é uma pessoa. Não é apenas mais um recurso.
Quem gere uma empresa conhece as exigências do dia a dia.
Há clientes para acompanhar, prazos para cumprir, projetos para concluir, custos para controlar e responsabilidades que não desaparecem.
Nem sempre é fácil encontrar tempo para ensinar.
Nem sempre é simples explicar novamente algo que, para nós, já se tornou quase automático.
E nem todos os dias temos a disponibilidade que gostaríamos de ter.
Mas importa recordar uma coisa: aquilo que hoje fazemos quase sem pensar pode representar uma enorme conquista para quem está a aprender.
Uma configuração concluída com sucesso.
Um problema resolvido sem intervenção direta.
Um relatório elaborado com maior rigor.
Uma investigação que, finalmente, começa a fazer sentido.
Uma pergunta que demonstra que alguém deixou de memorizar respostas e começou verdadeiramente a compreender o problema.
São pequenas vitórias que merecem ser reconhecidas.
Na Cyberprotech®, procuro valorizar cada estagiário como indivíduo.
Cada pessoa chega com um percurso, capacidades, dificuldades, motivações e expectativas diferentes.
Há quem aprenda rapidamente pela observação. Há quem necessite de repetir várias vezes. Há quem demonstre uma facilidade extraordinária com a tecnologia, mas tenha dificuldade em comunicar as suas conclusões.
Há também quem surpreenda precisamente quando lhe damos uma tarefa que, à partida, parecia demasiado exigente.
E existem aqueles pequenos gestos que não devem passar despercebidos.
O esforço adicional para concluir um exercício. A dedicação a compreender um problema complexo. A preocupação em deixar o trabalho documentado. A iniciativa de ajudar um colega. A vontade de procurar uma resposta antes de desistir.
Até aquela hora adicional, quando alguém decide voluntariamente aprofundar um tema por genuíno interesse, merece reconhecimento — nunca devendo transformar-se numa expectativa de trabalho não remunerado.
O esforço tem valor, mesmo quando o resultado ainda não é perfeito.
Naturalmente, nem todos seguirão o mesmo caminho.
Nem todos ficarão na empresa. Nem todos escolherão a cibersegurança como profissão definitiva. E nem todos alcançarão os objetivos inicialmente imaginados.
Faz parte da vida.
Mas isso não significa que a oportunidade tenha sido desperdiçada.
Se alguém terminar um estágio com mais conhecimentos, maior capacidade crítica, mais confiança e uma visão mais clara sobre o seu futuro, já aconteceu algo de importante.
O sucesso de um estágio não se mede exclusivamente pelo número de projetos concluídos ou pela possibilidade de contratação.
Também se mede pela pessoa e pelo profissional que ajudámos a desenvolver.
4. O conhecimento que não está nos manuais
Há algo que a experiência profissional nos ensina e que dificilmente encontramos num livro, num curso ou numa certificação.
É aquele conhecimento adquirido ao longo de anos de decisões, dificuldades, sucessos e fracassos.
O chamado know-how, mais conhecido por “Muitos anos a virar frangos”.
Saber identificar uma anomalia antes de ela se tornar evidente.
Perceber que determinada configuração, embora tecnicamente válida, poderá criar problemas futuros.
Reconhecer quando é necessário parar, pedir uma segunda opinião ou questionar uma decisão.
Saber comunicar um problema técnico a alguém que não domina a tecnologia.
Começar logo a visualizar a solução quando chega um alerta, ou alguém começa a falar sobre um problema.
E compreender que, por detrás de cada sistema, existem pessoas, organizações e consequências reais.
Muito desse conhecimento transmite-se através da convivência profissional.
Ao observar alguém mais experiente. Ao participar numa reunião. Ao acompanhar a ida a um cliente. Ao participar na resolução de um incidente. Ao ouvir a explicação de uma decisão.
É também assim que desenvolvemos aquelas competências frequentemente designadas por soft skills: comunicação, colaboração, pensamento crítico, empatia, ética, gestão de prioridades e sentido de responsabilidade.
Competências que não aparecem automaticamente depois de concluirmos uma formação.
Precisam de ser exercitadas.
Acredito profundamente no valor desta transferência de conhecimento entre gerações.
Os profissionais mais experientes têm muito para ensinar. Mas também têm muito a aprender com quem chega.
Os mais novos trazem outras perspetivas, novas ferramentas, diferentes formas de abordar problemas e, muitas vezes, perguntas que nos obrigam a reconsiderar aquilo que dávamos como adquirido.
Um ambiente de aprendizagem saudável funciona nos dois sentidos.
Quem ensina também aprende.
E uma empresa que permite esta troca de experiências não está apenas a formar estagiários.
Está a desenvolver a sua própria cultura.
5. A inteligência artificial pode acelerar a aprendizagem. Não deve substituir a capacidade de pensar.
Vivemos um período extraordinário de evolução tecnológica.
A inteligência artificial permite executar tarefas que, há poucos anos, exigiriam muito mais tempo e recursos.
Pode ajudar a escrever código, analisar grandes volumes de informação, identificar padrões, preparar documentação, interpretar eventos e apoiar decisões.
É uma ferramenta poderosa.
E considero importante que os futuros profissionais aprendam a utilizá-la.
Mas existe uma preocupação que não devemos ignorar.
O que acontece quando alguém sabe utilizar uma ferramenta, mas não compreende verdadeiramente aquilo que ela está a fazer?
O que acontece quando um sistema automatizado produz uma conclusão incorreta?
Quando uma ferramenta de segurança deixa de funcionar?
Quando uma IA sugere uma ação tecnicamente plausível, mas inadequada, insegura ou contrária aos princípios éticos que devemos respeitar?
Quando um alerta crítico passa despercebido porque todos assumiram que a plataforma estava a monitorizar tudo?
A tecnologia não elimina a necessidade de conhecimento humano.
Pelo contrário, quanto maior for a nossa dependência de sistemas complexos, maior será a importância de termos profissionais capazes de compreender as suas limitações, verificar resultados e intervir quando necessário.
Uma IA pode apresentar soluções de forma extraordinariamente rápida.
Pode ajudar-nos a identificar possibilidades que não tínhamos considerado.
Mas não devemos confundir essa capacidade com consciência moral, responsabilidade profissional ou compromisso com o bem-estar humano.
Os sistemas de IA não substituem a obrigação de definir princípios, supervisionar decisões e responder pelas consequências da sua utilização.
Na cibersegurança, esta distinção é particularmente importante.
A mesma tecnologia pode ser utilizada para proteger ou comprometer sistemas.
O mesmo conhecimento pode servir para encontrar vulnerabilidades e corrigi-las, ou para as explorar de forma maliciosa.
Por isso, formar profissionais não pode resumir-se a ensinar ferramentas.
Temos de desenvolver capacidade crítica.
Temos de ensinar a perguntar «porquê?», e não apenas «como?».
Temos de transmitir a importância da ética, da privacidade, da proporcionalidade e do respeito pelas pessoas.
Temos de preparar profissionais capazes de trabalhar com a inteligência artificial, sem abdicar do seu próprio discernimento.
Porque automatizar uma tarefa não é o mesmo que compreender a responsabilidade associada à sua execução.
E porque, quando algo corre mal, precisamos de pessoas que saibam pensar, agir e assumir decisões.
6. Não basta dizer aos jovens que são o futuro. É preciso dar-lhes um lugar no presente.
Gostaria de deixar um desafio às empresas, especialmente às que trabalham nas áreas das tecnologias de informação, cibersegurança, proteção de dados e inovação.
Sempre que possível, acolham pelo menos um estagiário.
Pode ser um estágio curricular, profissional ou outra modalidade de aprendizagem devidamente enquadrada.
Pode ser alguém que terminou recentemente os estudos.
Alguém que está a mudar de carreira.
Alguém que, depois de muitos anos noutra profissão, decidiu recomeçar.
Ou simplesmente uma pessoa com enorme vontade de aprender, mas que ainda não encontrou quem lhe permita demonstrar o seu potencial.
Não é necessário começar com grandes programas.
É necessário começar com responsabilidade.
Definir um plano de aprendizagem. Designar alguém que possa orientar. Criar tarefas adequadas. Garantir condições de segurança. Reservar tempo para acompanhar. Dar feedback honesto e construtivo.
E respeitar o tempo, a dignidade e o trabalho de quem está a aprender.
Um estágio não deve servir para substituir um posto de trabalho, fazer o que os outros não querem fazer, preencher lacunas operacionais sem supervisão ou atribuir responsabilidades que a pessoa ainda não está preparada para assumir.
Deve existir um verdadeiro compromisso formativo.
Nem todas as empresas terão condições para acolher um estagiário em determinado momento. E é preferível reconhecer essa limitação do que proporcionar uma experiência sem orientação ou sem objetivos.
Mas acredito que muitas organizações podem fazer mais do que fazem atualmente.
Especialmente quando, ao mesmo tempo, continuamos a afirmar que faltam profissionais … qualificados.
A pergunta que deixo é simples:
Estamos verdadeiramente a contribuir para formar os profissionais de que dizemos precisar?
Porque, se todas as empresas esperarem por candidatos com experiência, quem estará disposto a proporcionar essa primeira experiência?
7. Linha sobre linha, preceito sobre preceito
Há um princípio que considero particularmente adequado à aprendizagem:
«Linha sobre linha, preceito sobre preceito.»
O conhecimento constrói-se progressivamente.
Não se exige a alguém que domine uma infraestrutura complexa antes de compreender os seus fundamentos.
Não se espera que um estagiário consiga gerir um incidente crítico sem primeiro aprender a identificar, analisar e interpretar os sinais mais elementares.
Não se transforma alguém num bom profissional apenas por lhe dar acesso às ferramentas mais avançadas.
Começamos pelo essencial.
Acrescentamos conhecimento. Aumentamos a complexidade. Desenvolvemos autonomia. Corrigimos o que for necessário.
E repetimos o processo.
Pouco a pouco.
É assim que se constrói competência.
E também confiança.
Uma confiança que não resulta de acreditar que sabemos tudo, mas de compreender que temos capacidade para continuar a aprender.
8. O verdadeiro legado de uma empresa também está nas pessoas que ajuda a formar
Na Cyberprotech®, trabalhamos com tecnologia, segurança, proteção de dados e sistemas que exigem rigor, responsabilidade e conhecimento especializado.
Mas procuro nunca perder de vista a dimensão humana desse trabalho.
As ferramentas mudam.
As plataformas evoluem.
As tecnologias que hoje consideramos indispensáveis poderão, amanhã, ser substituídas por outras.
Já assim foi e assim será.
O conhecimento técnico precisa de ser continuamente atualizado.
Mas os valores que transmitimos às pessoas podem acompanhá-las durante toda a sua carreira.
A curiosidade.
A integridade.
O sentido de responsabilidade.
A coragem para reconhecer um erro.
A humildade para pedir ajuda.
A disponibilidade para ensinar alguém que sabe menos do que nós.
E a consciência de que o nosso trabalho pode ter consequências reais na vida de outras pessoas.
Talvez um estagiário que hoje acompanha a configuração de um pequeno laboratório venha, daqui a alguns anos, a liderar uma equipa de segurança a orientar e a implementar o mesmo processo.
Talvez alguém que hoje tem dificuldade em interpretar os primeiros eventos de um SIEM venha a tornar-se um excelente analista.
Talvez uma pessoa que hoje duvida das suas capacidades venha a descobrir uma vocação que desconhecia.
Não sabemos.
E não precisamos de saber.
Precisamos apenas de reconhecer que, sem uma oportunidade, talvez nunca venham a descobrir até onde conseguem chegar.
Também eu continuo a aprender com cada pessoa que passa pela Cyberprotech.
Com as suas perguntas, com os seus progressos, com as suas dificuldades e, por vezes, até com os seus erros.
Nem sempre conseguimos fazer tudo como gostaríamos.
Nem sempre temos o tempo ideal.
E nem sempre os resultados correspondem às expectativas.
Mas acredito que vale a pena continuar a tentar.
Porque formar alguém exige trabalho, paciência e dedicação.
E porque uma empresa não deixa apenas a sua marca nos projetos que entrega ou nos clientes que acompanha.
Deixa-a também nas pessoas a quem deu uma oportunidade.
O meu desafio à nossa indústria
Se queremos um futuro digital mais seguro, resiliente e responsável, precisamos de investir nas pessoas que irão construí-lo.
Não apenas nas que já têm experiência.
Também nas que estão a começar.
Nas que estão a recomeçar.
Nas que procuram uma oportunidade para demonstrar o que valem.
Criemos ambientes onde seja possível experimentar sem receio, errar sem humilhação, aprender com acompanhamento e crescer com responsabilidade.
Valorizemos quem ensina e quem aprende.
Reconheçamos o esforço, mesmo quando ainda não existem resultados extraordinários.
E não deixemos que a tecnologia nos faça esquecer que o verdadeiro conhecimento continua a precisar de pessoas.
A todas as empresas que exigem experiência, deixo uma pergunta:
E se fossem vocês a dar essa primeira oportunidade?
Talvez não estejam apenas a acolher um estagiário.
Talvez estejam a ajudar a formar o profissional que, um dia, irá proteger a vossa própria organização.
Ou muitas outras.
E isso, para mim, também é fazer cibersegurança.
Porque o futuro não se espera. Prepara-se.
Linha sobre linha. Preceito sobre preceito.
João Pacheco — Founder & CEO | Cyberprotech®
Cibersegurança. Proteção de Dados. Tecnologia. Acima de tudo, pessoas.