
Um ponto único para reportar, não uma resposta automática
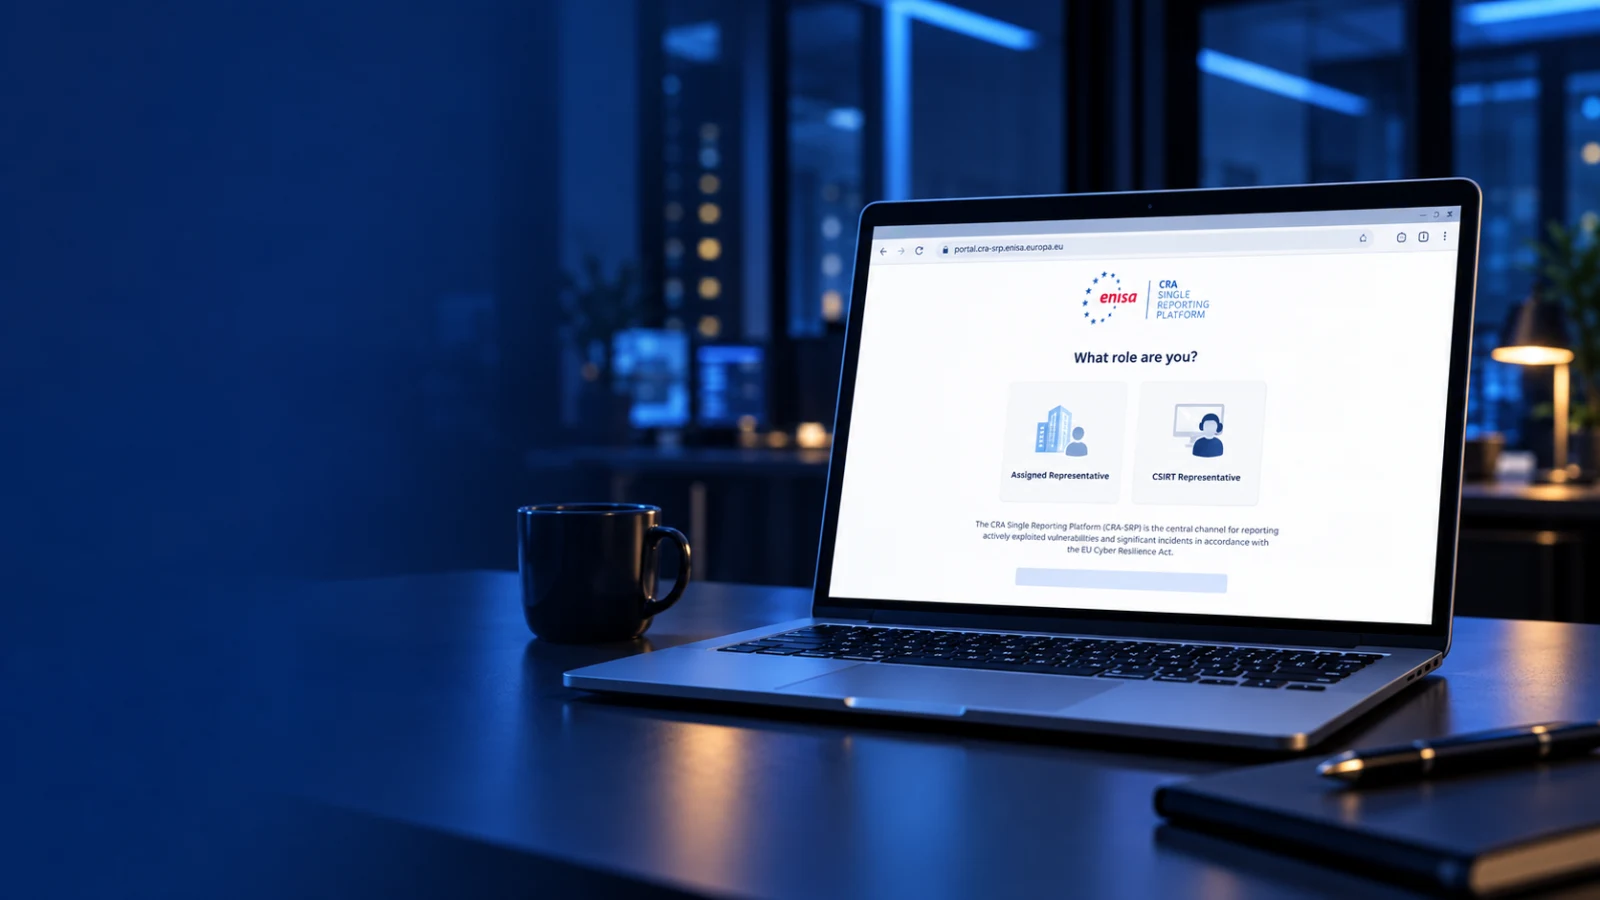
A ENISA colocou em funcionamento a Single Reporting Platform (SRP) prevista no Cyber Resilience Act. Desde 11 de setembro de 2026, fabricantes de produtos com elementos digitais e responsáveis por software de código aberto abrangidos podem utilizar a plataforma para comunicar vulnerabilidades ativamente exploradas e incidentes graves com impacto na segurança desses produtos.
A submissão é feita uma única vez e encaminhada, de forma segura, para o CSIRT coordenador, outros CSIRT relevantes e a ENISA. Esta centralização reduz a duplicação do reporte, mas não substitui a deteção, a avaliação técnica, a decisão nem a recolha interna de factos.
É importante separar duas datas: as obrigações de reporte aplicam-se desde 11 de setembro de 2026; os restantes requisitos principais do CRA aplicam-se, em geral, a partir de 11 de dezembro de 2027.
O relógio começa quando existe conhecimento
Segundo a Comissão Europeia, a comunicação começa com um alerta inicial nas primeiras 24 horas após o fabricante tomar conhecimento da situação. Segue-se uma notificação completa até 72 horas.
Para uma vulnerabilidade ativamente explorada, o relatório final deve ser entregue até 14 dias depois de estar disponível uma medida corretiva ou de mitigação. Num incidente grave, o relatório final é devido até um mês depois da notificação das 72 horas.
Estes prazos tornam decisivo registar quando surgiu o conhecimento, quem qualificou a situação, que produtos e versões são afetados, que exploração ou impacto foi observado e que medidas foram tomadas.
- Até 24 horas: alerta inicial, com a informação disponível e indicação dos Estados-Membros potencialmente afetados.
- Até 72 horas: notificação mais completa, com avaliação, gravidade, impacto e indicadores de comprometimento disponíveis.
- Relatório final: causa, impacto, medidas de mitigação ou correção e informação relevante para o encerramento.
Acesso através de representantes designados
O portal distingue representantes da organização e representantes dos CSIRT. O Assigned Representative submete notificações em nome do fabricante ou do responsável por software de código aberto, nos termos aplicáveis do CRA.
A ENISA prevê um Primary Assigned Representative e até 20 Secondary Assigned Representatives por entidade. O acesso utiliza EU Login com autenticação multifator. Esta distribuição permite continuidade, mas exige mandato, substituição e controlo de acessos claramente documentados.
Na disponibilização inicial, a plataforma funciona através da interface web, em inglês, e ainda não disponibiliza uma API pública para submissões.
O que preparar antes de precisar de reportar
A janela de 24 horas não é compatível com uma organização que só procura responsáveis, produtos e evidências depois de confirmar um incidente. A preparação deve ligar segurança do produto, desenvolvimento, operações, apoio jurídico, comunicação e gestão.
A Cyberprotech recomenda um ensaio curto e documentado do percurso completo, desde a deteção até à submissão. O objetivo não é preencher antecipadamente todas as respostas, mas saber onde obter informação fiável quando o tempo começar a contar.
- Confirmar produtos, versões, componentes de terceiros e entidades jurídicas potencialmente abrangidos.
- Designar o representante principal e substitutos, ativar EU Login com MFA e rever os acessos periodicamente.
- Definir critérios internos para vulnerabilidade ativamente explorada e incidente grave, com escalamento disponível fora do horário normal.
- Preparar um conjunto mínimo de dados: produto, versões, países afetados, cronologia, impacto, indicadores, mitigação e contactos.
- Registar a hora do conhecimento, decisões, fontes técnicas, limitações e alterações feitas entre cada fase do reporte.
- Identificar o CSIRT coordenador e testar a comunicação entre equipas técnicas, gestão e funções de conformidade.
- Ensaiar indisponibilidade da plataforma e conservar evidência da tentativa; uma comunicação urgente ao CSIRT não elimina a submissão posterior na SRP.
Confidencialidade não dispensa minimização
A ENISA indica que a plataforma foi desenhada para proteger a confidencialidade das notificações. Ainda assim, a organização deve submeter dados pertinentes e validados, evitando informação pessoal ou operacional que não seja necessária para a finalidade do reporte.
A qualidade do processo depende da rastreabilidade entre deteção, análise, decisão, correção e comunicação. Um formulário central não corrige inventários incompletos, responsabilidades indefinidas ou ausência de monitorização do produto após a colocação no mercado.
Transformar obrigação em capacidade operacional
A SRP simplifica o ponto de entrada europeu. O trabalho essencial continua dentro da organização: reconhecer rapidamente a situação, reunir factos, decidir com responsabilidade e acompanhar a correção.
A Cyberprotech pode apoiar a preparação do fluxo, responsabilidades, dados mínimos, exercícios e evidências, articulando segurança do produto, resposta a incidentes e conformidade. Este conteúdo é informativo e não substitui a leitura do CRA, das orientações oficiais nem a análise do enquadramento concreto.